
ثغرة برمجية في محفظة Coldcard تؤدي إلى سرقة 100 مليون دولار من الأصول الرقمية
الحقائق الرئيسية
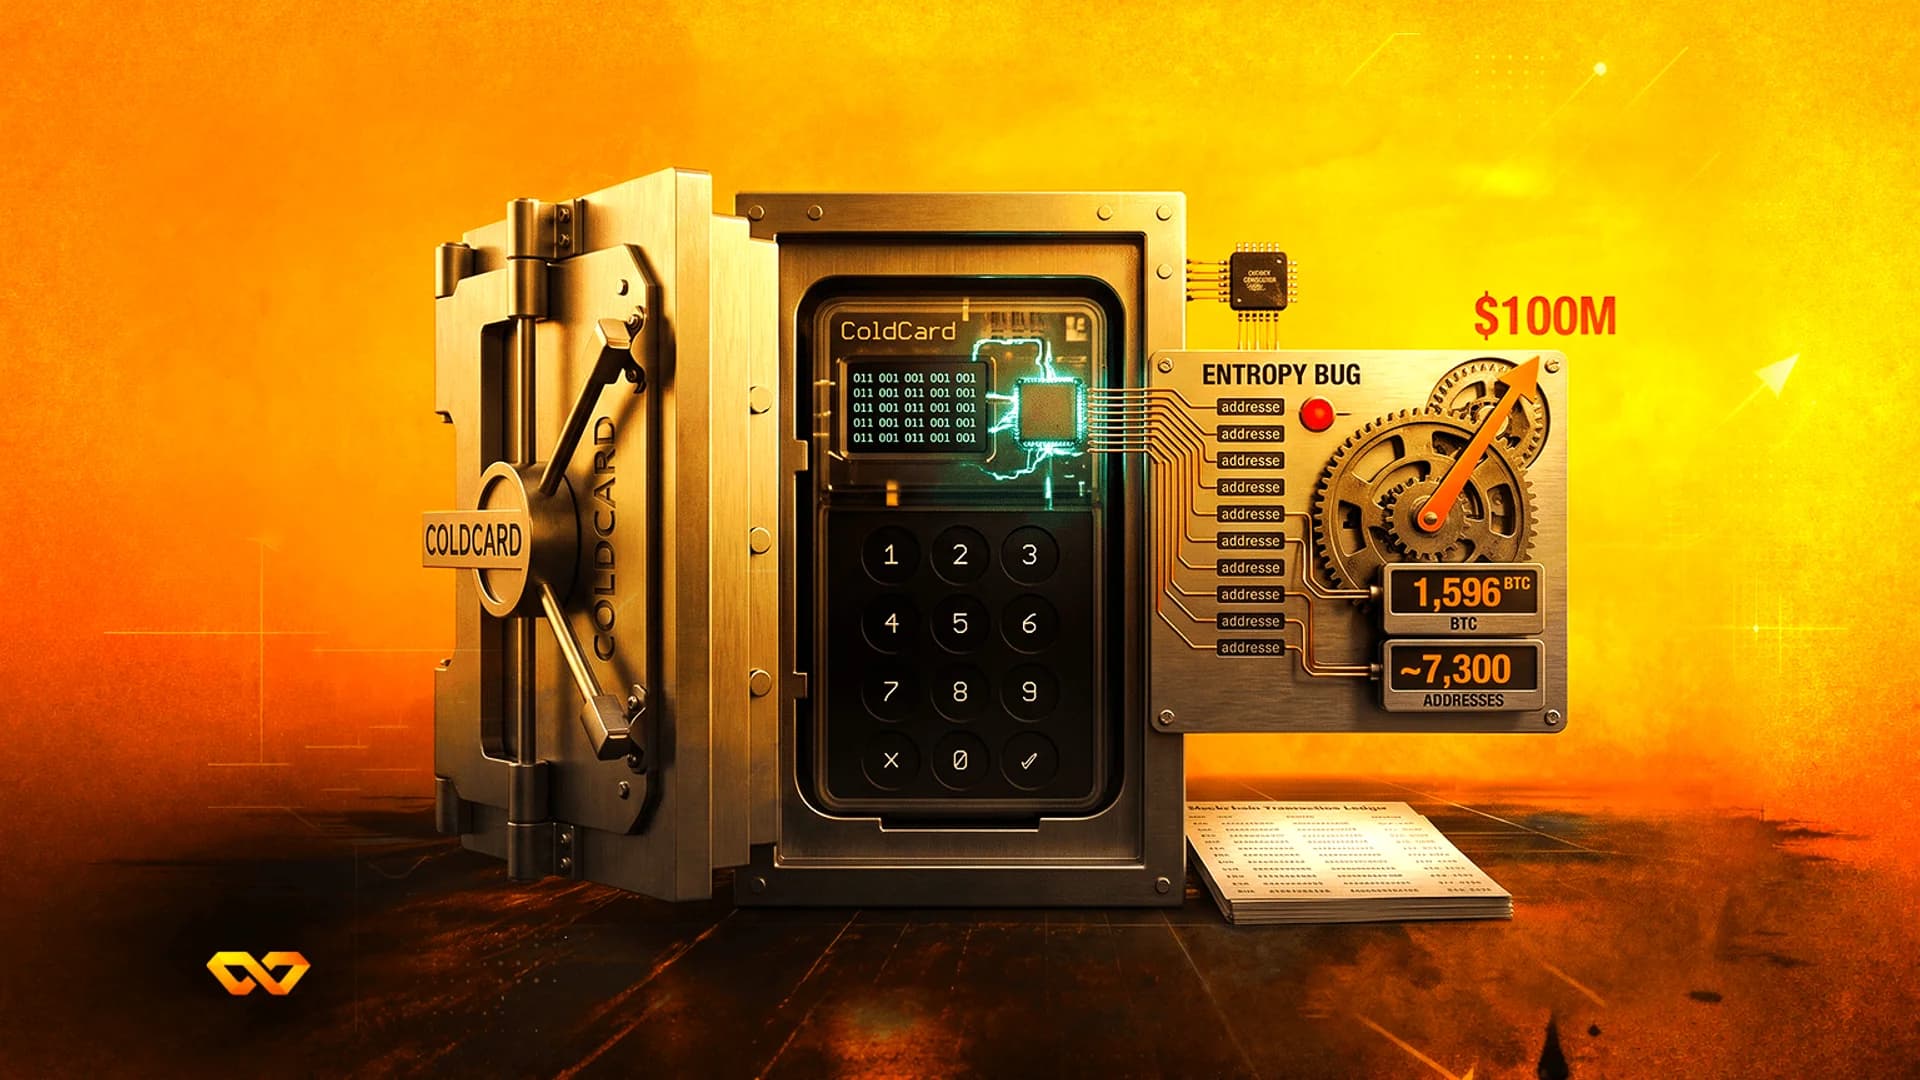
في ظل تزايد الاعتماد على حلول التخزين البارد لحماية الأصول الرقمية، كشفت تقارير عن ثغرة أمنية خطيرة في محافظ Coldcard. ووفقاً للتقارير، أدت ثغرة برمجية ظلت غير مكتشفة لسنوات في الكود المصدري للشركة إلى سرقة أموال تقدر قيمتها بنحو 100 مليون دولار. وقد استغل المهاجمون هذا الخلل في البرامج الثابتة (firmware) للوصول إلى الأصول المشفرة المخزنة في هذه المحافظ الصلبة التي كان يُعتقد أنها مؤمنة بالكامل.
تأتي هذه الأزمة لتثير مخاوف جدية بشأن معايير الأمان في قطاع محافظ العملات المشفرة، خاصة وأن الخلل البرمجي وفر نافذة طويلة الأمد للمهاجمين لتقويض أمن الأجهزة. وبحسب بيانات المحللين، فإن هذا الاختراق تسبب في خسارة كبيرة للثقة في أحد أبرز مزودي محافظ الأجهزة في السوق، مما قد يؤثر على توجهات المستثمرين نحو حلول الحفظ الذاتي في الفترة القادمة.
ويترقب المتداولون صدور بيانات اقتصادية هامة قد تؤثر على شهية المخاطرة، منها مؤشر أسعار المستهلك (CPI) في الولايات المتحدة المقرر صدوره في 12 أغسطس 2026، والذي قد يعطي إشارات حول السياسة النقدية والسيولة في أسواق الأصول البديلة.
آخر التحديثات · 2
- تحديث ملحوظ·
تحديث: كشفت التحقيقات الإضافية أن البرامج الثابتة المعيبة لشركة Coldcard صدرت لأول مرة في عام 2021، مما يعني أن الثغرة ظلت نشطة لمدة خمس سنوات. هذا النطاق الزمني الطويل يشير إلى أن حملة السرقة كانت منظمة ومستمرة لفترة أطول مما كان يعتقد سابقاً، مما يضاعف من حجم الضرر الذي لحق بسمعة الشركة الأمنية.
- تحديث ملحوظ·
تحديث: كشفت التحقيقات الإضافية أن الأصول الرقمية المسروقة كانت من عملة Bitcoin (BTC)، حيث نجح المهاجمون في استهداف آلاف العناوين الفردية من خلال الثغرة البرمجية. كما برز اسم رائد الأعمال جوناثان جودمان، المقيم في تورونتو، كأحد الضحايا الرئيسيين الذين تعرضوا لخسائر كبيرة نتيجة هذا الاختراق الأمني.